ثغرات الاحتيال في “Booking.com”… لماذا فتح الاتّحاد الأوروبي تحقيقاً؟
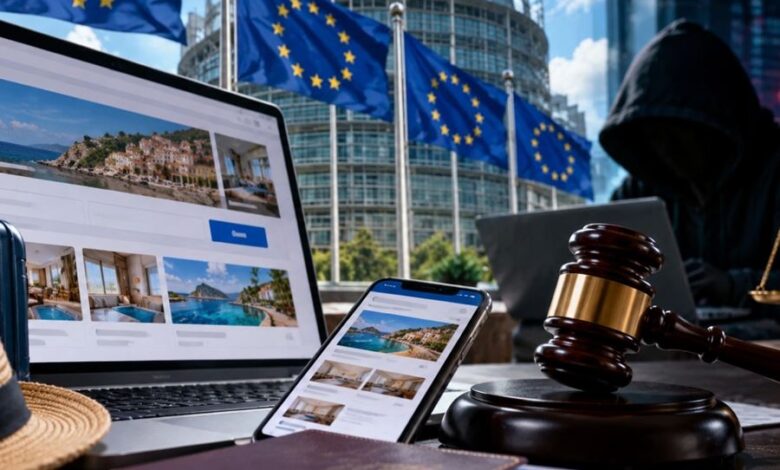
فتحت المفوضية الأوروبية تحقيقاً رسمياً مع منصة الحجوزات السياحية Booking.com، للاشتباه في إخفاقات محتملة تتعلق بحماية المستخدمين من الاحتيال الإلكتروني والتصيد وسرقة بيانات الدفع، في خطوة قد تعرّض الشركة لغرامات مالية كبيرة إذا ثبت انتهاكها القوانين الأوروبية.
ووفقاً لتقرير نشره موقع Infosecurity Magazine في 22 تشرين الأول/أكتوبر 2026، يهدف التحقيق إلى تحديد مدى التزام المنصة بمتطلبات الأمان والشفافية المنصوص عليها في قانون الخدمات الرقمية الأوروبي (DSA).
لماذا يحقق الاتحاد الأوروبي مع Booking.com؟
يركز التحقيق، الذي أُعلن في 21 تشرين الأول/أكتوبر، على كيفية تعامل الشركة مع مخاطر التصيد الاحتيالي، خصوصاً عند مشاركة بيانات الحجوزات والنزلاء مع الفنادق ومرافق الإقامة.
وتريد المفوضية معرفة ما إذا كانت المنصة اتخذت تدابير كافية لمنع استغلال هذه المعلومات في إرسال رسائل احتيالية تطلب من العملاء دفع مبالغ مالية بطرق غير مشروعة.
ويشمل التدقيق نظام المراسلة الداخلي، وإمكانية استغلاله لانتحال الهوية وخداع المستخدمين، إلى جانب انتشار إعلانات الإقامة الوهمية أو غير المطابقة للقوانين.
كذلك، ستراجع المفوضية ممارسات الشركة الإعلانية ومدى التزامها بمتطلبات الشفافية الأوروبية.
غرامة محتملة تصل إلى 6% من الإيرادات
إذا أثبت التحقيق مخالفة Booking.com لقانون الخدمات الرقمية، فقد تواجه غرامة تصل إلى 6% من إجمالي إيراداتها السنوية العالمية، مع إلزامها باتخاذ إجراءات تصحيحية.
وشددت المفوضية على أن فتح الإجراءات الرسمية لا يعني ثبوت المخالفات، مع إمكانية قبول تعهدات تقدمها الشركة لمعالجة المخاوف المطروحة.
وجاء القرار عقب تحقيق أولي أجرته المفوضية، في إطار تطبيق القانون الأوروبي الذي دخل حيز التنفيذ في تشرين الثاني/نوفمبر 2022.
كيف استهدف المحتالون مستخدمي Booking.com بين 2023 و2026؟
يسلط التقرير الضوء على حملات احتيالية استهدفت عملاء المنصة وشركاءها.
ففي عام 2023، وثقت شركة Secureworks استخدام برمجية Vidar لسرقة بيانات دخول فنادق شريكة، واستغلالها لإرسال رسائل تصيد للعملاء بهدف الاستيلاء على معلومات الدفع والأموال.
وفي آذار/مارس 2025، رصدت مايكروسوفت حملة ClickFix انتحلت هوية Booking.com لاستدراج ضحايا في مناطق عالمية متعددة إلى تنزيل برمجيات خبيثة لسرقة المعلومات.
أما في حزيران/يونيو 2026، فحددت TrendAI Research حملة استهدفت فنادق يابانية برسائل مزيفة تتظاهر بأنها شكاوى نزلاء أو طلبات مراجعة، بهدف دفع الموظفين إلى تشغيل ملفات ضارة.
وتوضح هذه الوقائع طبيعة المخاطر الأمنية التي يسعى التحقيق الأوروبي إلى تقييم إجراءات المنصة لمواجهتها.